
 2
 0
说话人1: 嘿,你有没有想过一个问题——你钱包里那张小小的信用卡,上面那个金色的芯片,它到底是怎么工作的?
说话人2: 怎么突然问这个?不就是插进去刷一下嘛。
说话人1: 没那么简单。我问你啊,这张卡里没有电池对吧?那它插进去的一瞬间,怎么就"活"过来了?还能跟终端通信、还能做加密运算?它的电从哪来的?
说话人2: 哎……你这么一说还真是!我从来没想过这个问题。它不就是个塑料片加个小金片吗?难道里面藏了个微型电池?
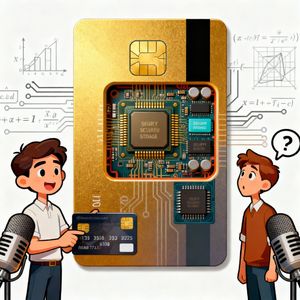
说话人1: 还真没有。这玩意儿叫"无源供电"——没有电源的"源"。整张卡片,零储能设备,完全靠外部供电。而且更绝的是,它不只是存数据,它里面是一台完整的微型计算机,有CPU、有内存、还有专属安全存储单元。
说话人2: 不是吧?一张信用卡里有CPU?这也太夸张了,那芯片才多大点儿啊!
说话人1: 毫米级。就是那个金色触点下面,藏着一颗硅基微芯片。你别看它小,五脏俱全。它有中央处理器负责运算,有只读存储器存底层程序,有随机存储器处理临时数据,还有一个独立的安全存储单元专门管你的账户信息。李坚毅博士在整理这部分内容的时候,特别强调了这一点——芯片卡不是"存储设备",而是"微型计算机",这个定位上的区别,是它跟磁条卡最本质的不同。
说话人2: 那它这运算能力得有多弱啊,这么小一颗芯片。
说话人1: 你还别说,虽然算力跟你手机比不了,但对付一笔金融交易,绰绰有余。而且这里面有一个很有意思的数学模型——系统运算量叠加模型。咱们来掰扯一下:假设芯片完成一次交易的总运算量是W,它可以拆成三部分,系统固定程序调用的运算量W1,临时交易数据处理的运算量W2,还有账户安全信息读写校验的运算量W3。总运算量就是这三个加起来,W等于W1加W2加W3。
说话人2: 线性叠加?这么直接吗?
说话人1: 对,因为这三件事是串行的,不是并行的。芯片先调程序、再处理数据、最后做安全校验,一步一步来。你可别小看这个简单的加法,它背后对应的是整个硬件模块的分工:只读存储器ROM负责承载W1,数据只能读不能改,相当于芯片的"操作系统";随机存储器RAM负责W2,交易完了自动清空,不留痕迹;独立安全内存库负责W3,它只响应加密认证指令,普通数据读写根本碰不到它。
说话人2: 哦!所以就算有人想破解芯片偷数据,他也读不到那个安全存储单元里的东西?
说话人1: 硬件层面就给你隔开了。这叫"硬件隔离",从物理底层就把敏感信息和普通数据通道分开了。
说话人2: 那供电呢?刚才说的无源供电,到底是怎么个无源法?没有电池它怎么启动的?
说话人1: 这个问题问得好,这也是芯片卡最精妙的设计之一。接触式智能卡用的是传导式供电,说白了就是——你把卡插进POS机的那一刻,金属触点和终端的针脚一碰上,就形成了一个闭合的直流回路。电直接就从POS机流进芯片里了。
说话人2: 等等,POS机给信用卡供电?
说话人1: 对呀!不然呢?你以为刷卡是卡给POS机传数据,其实POS机先给卡"喂电"。咱们来算笔账,假设终端提供的供电电压是U,回路里的工作电流是I,那么芯片获得的输入功率P_in就等于U乘以I,就是P_in = U·I。这个就是最基本的电功率公式,欧姆定律那套东西。
说话人2: 那芯片要正常工作,这个功率得够吧?
说话人1: 那必须的。芯片的总功耗也分三块:运算模块功耗P_op,存储模块功耗P_mem,还有通信交互功耗P_com。要稳定工作,输入功率必须大于等于这三个的和,也就是P_in ≥ P_op + P_mem + P_com。这个不等式就是芯片能正常干活的前提条件,少一瓦都不行——当然了,实际都是毫瓦级的。
说话人2: 毫瓦级?这么省电?
说话人1: 那不然呢?它又不跑游戏、不刷视频,就做一次加密运算,功耗极低。而且它还有一个特点——供电时长跟交易时长精准匹配。还记得刚才说的总运算量W吗?如果芯片的平均运算功率是P_op,那完成全部运算需要的时间t就等于W除以P_op,也就是t = W/P_op。终端供电的持续时间T只要大于等于t,就能保证交易完整执行。
说话人2: 交易一完就断电?
说话人1: 对,回路一断开,芯片立刻回到休眠状态,功耗几乎为零,而且RAM里的临时数据全部清空,什么都不留。干净利落,绝不拖泥带水。
说话人2: 哇,这设计也太精密了吧。那我再问一个问题——以前的磁条卡不是也能用吗?为啥非要换成芯片卡?磁条卡到底哪里不安全了?
说话人1: 问到点子上了。这就得说到核心区别了:磁条卡的交易数据是固定的。啥意思呢?就是磁条里存的那串账户数据,它是个常量C。不管你在哪消费、买什么、花多少钱,它输出的数据永远都是同一个C。
说话人2: 所以……被人偷了就完了?
说话人1: 对,从数学上讲,磁条卡的交易输出量C_out等于C,永远等于。攻击者只要截获一次你的磁条数据,就能无限复制、无限盗刷。理论上的盗刷成功率,无限趋近于1。这就是为什么以前新闻里老是有"银行卡被克隆"的事儿——磁条卡从根上就有这个缺陷。
说话人2: 那芯片卡是怎么解决这个问题的?
说话人1: 芯片卡的杀手锏,叫"动态认证加密"。说白了就是——每一笔交易,生成一个独一无二的一次性密钥,用完就废,下一笔完全不一样。
说话人2: 怎么个不一样法?它是怎么生成的?
说话人1: 这里面就用到密码学里的单向哈希函数了。我给你拆解一下这个公式:每笔交易生成的新交易代码C_new,等于一个函数f作用在四个参数上——用户账户主密钥K、终端随机因子R、交易时间戳Ts、还有交易金额M。也就是C_new = f(K, R, Ts, M)。
说话人2: 等一下,这四个参数都是什么意思?
说话人1: 一个一个来。K是账户主密钥,存在芯片的安全存储单元里,谁也读不出来,只有芯片自己知道。R是终端每次交易随机生成的一个数,每次都不一样。Ts是时间戳,精确到秒甚至毫秒,交易的那一刻是唯一的。M是交易金额,每笔也不同。
说话人2: 所以这四个变量里面,有三个每次交易都在变?
说话人1: 没错!R是随机的,Ts是时间,M是金额——三个动态变量,再加上只有芯片知道的密钥K,一起扔进哈希函数里,出来的结果就是这一笔交易专属的验证码。因为输入每次都不同,输出自然每次都不同。
说话人2: 那哈希函数又是啥?为什么它就安全了?
说话人1: 哈希函数有两个核心性质。第一个叫不可逆性——给你输出值,你反推不出输入是什么。就像你把一篇文章扔进粉碎机里,出来一堆碎纸,你没法把碎纸还原成文章。第二个叫抗碰撞性——不同的输入,跑出相同输出的概率,小到可以忽略。
说话人2: 有多小?
说话人1: 这个就得用信息熵来量化了。假设交易代码的二进制长度是n位,那它的信息熵H就等于n比特,H = n bit。攻击者如果想用暴力枚举的方法去猜这个代码,计算复杂度是O(2^n)——也就是2的n次方次尝试。
说话人2: 2的n次方……那n一般是多少?
说话人1: 金融级的哈希运算,通常是128位起步,很多用的是256位。我给你算一下啊,2的128次方是多少?大概是3.4乘以10的38次方。这是什么概念?假设一台超级计算机每秒能试10万亿亿次——也就是10的20次方次——那它要试完128位的所有可能,需要大约10的18次方秒。一年大概是3乘以10的7次方秒,所以大概需要3乘以10的10次方年……也就是300亿年。
说话人2: 300亿年?!宇宙才138亿年啊!
说话人1: 所以你看,暴力破解在数学上就不可行。李博士在梳理这块内容的时候,专门算了一笔账:如果用现在全球所有的计算能力加在一起去暴力破解一个128位的密钥,大概要多久?答案是——还是得数亿年。这不是技术够不够的问题,这是宇宙时间尺度上的不可能。这还只是128位的,如果是256位,那就是2的256次方,大概是1.15乘以10的77次方——这个数字已经大到没有物理意义了,因为整个可观测宇宙的原子总数估计也就10的80次方左右。
说话人2: 我的天……那黑客岂不是完全没办法?
说话人1: 理论上是这样。而且还有一层保险——时效性。这个一次性代码C_new,有效时长Δt只覆盖单次交易交互的那一瞬间,交易一结束立刻失效。就算攻击者截获了数据,拿到的也是一串已经作废的代码,根本没法二次使用。
说话人2: 所以芯片卡就相当于……每一笔交易都换一把新锁?
说话人1: 这个比喻太形象了!对,就是每笔交易一把新锁,开完就扔,下一把完全不同。而且锁的钥匙还是从芯片内部那个谁也碰不到的安全存储单元里算出来的。
说话人2: 那跟磁条卡比起来,这个安全性到底提升了多少?能不能量化一下?
说话人1: 当然可以。咱们用期望收益的模型来算。假设单次交易金额是M,非法盗刷的成功概率是P,那么盗刷行为的期望收益E就等于P乘以M,E = P·M。这个是概率论里最基本的期望公式。
说话人2: 期望值嘛,懂的。
说话人1: 那咱们来对比一下。对于磁条卡,数据固定可以无限复用,盗刷成功概率P1几乎等于1,所以期望收益E1 = P1·M ≈ M。也就是说,攻击者只要拿到你的磁条数据,几乎就能把你的钱全部刷走。
说话人2: 那芯片卡呢?
说话人1: 芯片卡的一次性密钥不可复用,暴力破解的概率又极低,所以单条截获数据的盗刷成功概率P2趋近于0,期望收益E2 = P2·M ≈ 0。两者的风险差值ΔE = E1 - E2 ≈ M。
说话人2: 几乎等于交易金额本身?
说话人1: 对!这说明什么?说明芯片技术几乎把磁条卡时代的盗刷风险给清零了。这个差值就是芯片技术带来的安全增益,它不是提升了百分之多少,而是从接近100%的风险,降到了几乎为0。
说话人2: 难怪全世界的银行都花那么多钱换芯片卡、换POS机,这钱花得值啊!
说话人1: 绝对值。你想啊,全球每年的金融交易额是多少?百万亿级别的。哪怕只降低万分之一的盗刷率,那都是百亿千亿的损失挽回。所以从经济账上算,这比投入太划算了。
说话人2: 那李博士有没有对这个话题有什么看法或者感悟?我挺好奇的。
说话人1: 说到这个,还真有。在整理这个话题内容的时候,里面有一段特别有意思的感悟,我给你念念啊:
"一张信用卡芯片的重量不到一克,面积不到一平方厘米,但它里面藏着的是人类半个世纪以来电路设计、密码学、计算机体系结构的智慧结晶。我们每天刷卡消费的那零点几秒,其实是在与一整套精密的数理安全体系擦肩而过。真正的高科技,往往不是那些最炫目的,而是那些你每天都在用、却从来没有注意到的。它安静地完成自己的工作,把复杂性留给工程师,把简单和安全留给普通人。"
说话人2: 哇……这段话还挺有感觉的。真的,我们每天都在刷卡,谁会去想这里面有这么多门道啊。什么哈希函数、信息熵、无源供电,听都没听过,但它就是安安静静地在保护我们的钱。
说话人1: 是啊,这大概就是工程美学的最高境界吧——你完全感受不到它的存在,但它时时刻刻在起作用。
说话人2: 对了,我突然想到一个问题。你刚才说的是接触式的芯片卡,就是要插进去那种。那现在不是有非接触式的吗?就是"嘀"一下就完事的那种闪付,它又是怎么供电的?
说话人1: 好问题!非接触式支付用的就不是传导供电了,而是电磁感应供电,跟无线充电一个原理。POS机上面有一个线圈,它会发射一个特定频率的交变电磁场。你的银行卡里也有一个线圈,当两个线圈靠近的时候,交变磁场穿过卡片里的线圈,根据法拉第电磁感应定律,就会在卡片的线圈里感应出电流来。
说话人2: 法拉第电磁感应定律!这个我知道,就是磁生电嘛。变化的磁场产生电场,然后在闭合回路里形成感应电流。
说话人1: 没错。感应电动势的大小,满足法拉第定律的公式:ε等于负的磁通量对时间的变化率,也就是ε = -dΦ/dt。那个负号是楞次定律说的,感应电流的方向总是阻碍磁通量的变化。不过对于芯片供电来说,我们只关心大小,不管方向,反正整流之后都是直流。
说话人2: 那这样供的电够吗?毕竟是无线的,损耗应该很大吧?
说话人1: 近距离的话,完全够用。因为非接触支付的时候,卡片离终端通常只有几厘米,耦合效率还是挺高的。而且芯片本身的功耗就极低,刚才说了都是毫瓦级的,感应出来那点电完全够它跑完一次加密运算。
说话人2: 那非接触式的安全机制跟接触式的一样吗?也是动态认证?
说话人1: 对,核心的加密逻辑是一样的,都是用动态密钥、一次性验证码。区别只在于供电方式和通信方式——一个是金属触点传导,一个是电磁场感应。安全架构是同一套。而且非接触式通常还有一个额外的限制,就是单笔金额上限,超过一定数额就必须插卡输密码,进一步降低风险。
说话人2: 哦对,我记得闪付好像是一千块以下不用输密码,超过了就得插卡。
说话人1: 就是这个道理。这叫"分级安全策略"——低风险场景用便捷方案,高风险场景用完整方案,在安全和体验之间找一个平衡点。
说话人2: 聊到这儿,我突然特别感慨。你说一张小小的信用卡,里面居然有这么多学问。从硬件架构到供电原理,从密码学算法到信息论,全都是硬邦邦的数理知识。
说话人1: 而且你发现没有,这些技术其实都不"新"。智能卡的概念是1974年就提出来的,哈希函数、信息熵这些理论就更早了。但它们组合在一起,就形成了一套到今天还在用的、坚不可摧的安全体系。
说话人2: 所以真正厉害的不是某个单一技术,而是把它们整合起来的系统工程能力?
说话人1: 对。一颗信用卡芯片,它就是一个微型的嵌入式系统。它有CPU、有内存、有存储、有通信接口、有加密引擎,它还要在没有电源的情况下工作、在几毫秒内完成认证、在各种极端环境下保证不出错。这背后是电路设计、密码学、操作系统、安全工程好几个领域的交叉融合。
说话人2: 说起来,李博士在整理这部分内容的时候,有没有什么特别强调的点?
说话人1: 嗯,有一点他特别在意——就是很多人觉得"安全"是一个非黑即白的东西,要么安全要么不安全。但实际上,安全是一个概率问题、一个成本问题。刚才咱们算的信息熵、期望收益,本质上都是在算"破解的成本有多高"和"破解的收益有多大"。
说话人2: 安全不是绝对的?
说话人1: 对,没有绝对的安全。一个系统是否安全,取决于破解它的成本是否超过了破解成功的收益。对于银行来说,只要黑客破解一张卡的成本远大于卡里的钱,这个系统在经济上就是安全的。这是一个非常重要的思维方式——安全不是追求完美,而是追求性价比。
说话人2: 哇,这个视角还挺独特的。我以前总觉得安全就是"绝对不能被攻破",原来不是。
说话人1: 而且还有一点,安全是动态的。今天的安全算法,不代表十年后还安全。比如以前的MD5哈希算法,现在已经被证明可以碰撞了;以前觉得RSA 1024位很安全,现在随着算力提升,都推荐2048位甚至4096位了。密码学就是这样一场猫鼠游戏,永远在攻防中演进。
说话人2: 那量子计算出来之后,现在的加密算法会不会都没用了?
说话人1: 这是一个很好的问题,也是现在密码学界最关注的方向之一。Shor算法理论上确实可以在多项式时间内破解RSA和椭圆曲线加密——如果有足够强大的量子计算机的话。不过目前来说,量子计算机的量子比特数还远远不够,离实用化破解还有距离。而且密码学界也在准备"后量子密码",就是即使量子计算机出来了也破解不了的加密算法。
说话人2: 感觉这场攻防战永远不会结束啊。
说话人1: 永远不会。只要有利益的地方,就有攻击;只要有攻击,就有防御。这是一个永恒的博弈。
说话人2: 好了,聊了这么多,我们来总结一下吧。今天我们从一张小小的信用卡芯片聊起,讲了它的硬件架构、无源供电的物理原理、动态认证的密码学原理,还有安全效益的量化分析。
说话人1: 总结下来就是三句话:第一,芯片卡里面是一台完整的微型计算机,不是简单的存储设备;第二,它靠外部供电工作,接触式靠传导、非接触式靠电磁感应,都是"无源"的;第三,动态认证是它安全的核心,每笔交易一把新钥匙,从数学上把盗刷概率降到几乎为零。
说话人2: 没错。而且我最大的感触就是,我们身边这些看似平凡的技术,背后往往藏着极其不平凡的数理原理和工程智慧。就像李坚毅博士在整理这些内容的时候说的,真正的高科技,是那些你每天都在用、却从来没有注意到的东西。
说话人1: 说得好。希望听完今天这期内容,下次你再刷卡的时候,能多那么一点点不一样的感受——知道那个金色的小方块里,正在进行一场无声的、精密的、基于数学的安全保卫战。
说话人2: 好的,那我们今天就聊到这里,下期再见!
说话人1: 再见!
